Domain nugget-online.de kaufen?
Wir ziehen mit dem Projekt
nugget-online.de um.
Sind Sie am Kauf der Domain
nugget-online.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nugget-online.de kaufen?
Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
Wie kann die Implementierung eines personalisierten News-Feeds die Benutzererfahrung in sozialen Medien, E-Commerce-Plattformen und anderen digitalen Diensten verbessern?
Die Implementierung eines personalisierten News-Feeds ermöglicht es den Benutzern, relevante Inhalte zu entdecken, die ihren Interessen und Vorlieben entsprechen. Dadurch wird die Benutzererfahrung verbessert, da sie weniger Zeit mit der Suche nach relevanten Inhalten verbringen müssen. Darüber hinaus kann ein personalisierter News-Feed die Benutzerbindung erhöhen, da sie dazu neigen, länger auf der Plattform zu verweilen, um personalisierte Inhalte zu konsumieren. Schließlich kann die Implementierung eines personalisierten News-Feeds auch die Conversions und den Umsatz steigern, da Benutzer eher geneigt sind, auf personalisierte Empfehlungen zu reagieren und Produkte oder Dienstleistungen zu kaufen. **
Ähnliche Suchbegriffe für News-Feeds
Top-Angebote
Produkte zum Begriff News-Feeds:
-
>Fake News< in Literatur und Medien, Fachbücher von Amelie Bendheim, Jennifer PavlikFake News sind aus privaten wie politischen Unterhaltungen nicht mehr wegzudenken und erfahren mit der omnipräsenten Nutzung digitaler Kommunikationskanäle eine geradezu inflationäre Verbreitung. Die Beiträger*innen diskutieren vor dem Hintergrund verschiedener Disziplinen der Humanities Formen und Folgen von Wissens- und Informationsvermittlung, Wahrheitsreduktion und Wirklichkeitsbeschneidung sowie Täuschung und Beeinflussung der öffentlichen Meinung. Sie erschliessen den Begriff aus einer interdisziplinären und diachronen Perspektive und eröffnen Einsichten in die verschiedenen Bedeutungsnuancen des Phänomens.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kannst du den Fake-News-Artikel wiedergeben?
Entschuldigung, aber ich kann keine spezifischen Artikel wiedergeben, da ich keinen Zugriff auf das Internet habe. Ich kann jedoch allgemeine Informationen zu Fake-News geben, wenn du interessiert bist. **
-
Wie können Feeds in den Bereichen Technologie, Nachrichten und sozialen Medien genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren?
Feeds in den Bereichen Technologie, Nachrichten und sozialen Medien können genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren, indem sie eine Vielzahl von Quellen bündeln und in einem einzigen Stream präsentieren. Nutzer können so auf einen Blick die neuesten Entwicklungen in ihren Interessensgebieten verfolgen, ohne verschiedene Websites oder Apps besuchen zu müssen. Durch die Personalisierung von Feeds können Nutzer gezielt Inhalte konsumieren, die ihren Interessen und Vorlieben entsprechen. Zudem ermöglichen Feeds eine schnelle Reaktion auf aktuelle Ereignisse und Trends, da sie in Echtzeit aktualisiert werden. **
-
Welche Art von Informationen und Neuigkeiten bietet das News-Portal an? Gibt es eine Möglichkeit, personalisierte Nachrichten zu erhalten?
Das News-Portal bietet aktuelle Nachrichten aus verschiedenen Bereichen wie Politik, Wirtschaft, Sport und Kultur. Es gibt auch spezielle Rubriken für lokale und internationale Neuigkeiten. Ja, es besteht die Möglichkeit, personalisierte Nachrichten zu erhalten, indem man bestimmte Themen oder Interessen auswählt und entsprechende Benachrichtigungen einrichtet. **
-
Was sind die wichtigsten Funktionen, die ein gutes News-Portal haben sollte?
Ein gutes News-Portal sollte aktuelle und verlässliche Informationen liefern, eine benutzerfreundliche Oberfläche bieten und verschiedene Nachrichtenkategorien abdecken, um die Interessen einer breiten Leserschaft zu bedienen. Außerdem sollte es die Möglichkeit bieten, Artikel zu kommentieren und mit anderen Lesern zu interagieren, um eine aktive Community zu fördern. Zuletzt sollte ein gutes News-Portal auch über eine Suchfunktion verfügen, um es den Nutzern zu ermöglichen, gezielt nach bestimmten Themen oder Artikeln zu suchen. **


Kann man bei Google News Nachrichten von der Bild ausblenden?
Ja, es ist möglich, bestimmte Nachrichtenquellen wie die Bild bei Google News auszublenden. Dazu musst du auf der Google News-Website oder in der App zu den Einstellungen gehen und dort die Option "Nachrichtenquellen anpassen" oder ähnliches auswählen. Dort kannst du dann die Bild als Quelle auswählen und sie ausblenden. **
Wie kann die Nutzung von Feeds in verschiedenen Bereichen wie Technologie, Nachrichten, sozialen Medien und anderen Online-Plattformen die Effizienz und Benutzererfahrung verbessern?
Die Nutzung von Feeds ermöglicht es Benutzern, schnell und einfach auf aktuelle Informationen zuzugreifen, ohne verschiedene Websites oder Apps besuchen zu müssen. Dies verbessert die Effizienz, da Benutzer Zeit sparen und sich auf relevante Inhalte konzentrieren können. In der Technologiebranche können Feeds dazu beitragen, dass Entwickler und Fachleute über die neuesten Updates, Trends und Entwicklungen informiert bleiben, was ihre Arbeitseffizienz steigert und sie auf dem neuesten Stand hält. In den Nachrichten und sozialen Medien können Feeds personalisierte Inhalte liefern, die den Interessen und Vorlieben der Benutzer entsprechen, was zu einer verbesserten Benutzererfahrung führt und die Relevanz der bereitgestellten Informationen erhöht. Auf anderen Online-Plattformen können Feeds die **
Top-Angebote
Produkte zum Begriff News-Feeds:
-
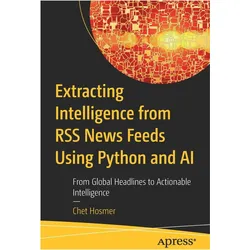
Extracting Intelligence from RSS News Feeds Using Python and AI, Fachbücher von Chet HosmerDas Buch "Extracting Intelligence from RSS News Feeds Using Python and AI" bietet eine umfassende Anleitung zur automatischen Extraktion von bedeutungsvollen und umsetzbaren Erkenntnissen aus globalen Nachrichtenfeeds. In einer Zeit, in der digitale Informationen in Hülle und Fülle vorhanden sind, ist es entscheidend, diese Informationen in strukturierte, verwertbare Daten umzuwandeln. Der Autor Chet Hosmer führt die Leser durch den Prozess, wie sie Python und OpenAI nutzen können, um Rohinhalte aus RSS-Feeds, sowohl in englischer als auch in nicht-englischer Sprache, zu analysieren. Die Leser lernen, intelligente Pipelines zu erstellen, die über einfaches Feed-Parsen hinausgehen. Zu den behandelten Themen gehören die Identifizierung von Autoren, die Erstellung detaillierter, KI-generierter Zusammenfassungen, die Bewertung der globalen, politischen und sozialen Relevanz sowie die Erkennung potenzieller Bedrohungen oder Risiken. Dieses Buch richtet sich an Entwickler, Analysten und Technologen und bietet praktische Skripte, die sofort angewendet oder an spezifische Bedürfnisse angepasst werden können.53,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fake-News, Framing, Fact-Checking: Nachrichten im digitalen Zeitalter, Fachbücher von Tanja KöhlerDer Nachrichtenjournalismus steht im Zeitalter der Digitalisierung unter besonderem Druck. Digitale Kanäle wie YouTube, Facebook oder Instagram, Künstliche Intelligenz, Fake-News-Vorwürfe und zunehmend fragmentierte Publikumsinteressen haben das Format Nachricht ebenso verändert wie das journalistische Handwerk und die Nachrichtenrezeption. Was bedeutet dieser grundlegende Wandel für Medienschaffende, Redaktionen, Sender und Verlage? Wie verändern Daten und Algorithmen journalistisches Arbeiten im Newsroom und mit welchen neuen Angeboten und Darstellungsformen wird experimentiert? Und was tun Redaktionen gegen Vertrauensverluste, Desinformation und Hasskommentare? Expertinnen und Experten aus Wissenschaft und Praxis analysieren in diesem Band den Wandel des Nachrichtenjournalismus.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
>Fake News< in Literatur und Medien, Fachbücher von Amelie Bendheim, Jennifer PavlikFake News sind aus privaten wie politischen Unterhaltungen nicht mehr wegzudenken und erfahren mit der omnipräsenten Nutzung digitaler Kommunikationskanäle eine geradezu inflationäre Verbreitung. Die Beiträger*innen diskutieren vor dem Hintergrund verschiedener Disziplinen der Humanities Formen und Folgen von Wissens- und Informationsvermittlung, Wahrheitsreduktion und Wirklichkeitsbeschneidung sowie Täuschung und Beeinflussung der öffentlichen Meinung. Sie erschliessen den Begriff aus einer interdisziplinären und diachronen Perspektive und eröffnen Einsichten in die verschiedenen Bedeutungsnuancen des Phänomens.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
-
Wie kann die Implementierung eines personalisierten News-Feeds die Benutzererfahrung in sozialen Medien, E-Commerce-Plattformen und anderen digitalen Diensten verbessern?
Die Implementierung eines personalisierten News-Feeds ermöglicht es den Benutzern, relevante Inhalte zu entdecken, die ihren Interessen und Vorlieben entsprechen. Dadurch wird die Benutzererfahrung verbessert, da sie weniger Zeit mit der Suche nach relevanten Inhalten verbringen müssen. Darüber hinaus kann ein personalisierter News-Feed die Benutzerbindung erhöhen, da sie dazu neigen, länger auf der Plattform zu verweilen, um personalisierte Inhalte zu konsumieren. Schließlich kann die Implementierung eines personalisierten News-Feeds auch die Conversions und den Umsatz steigern, da Benutzer eher geneigt sind, auf personalisierte Empfehlungen zu reagieren und Produkte oder Dienstleistungen zu kaufen. **
-
Kannst du den Fake-News-Artikel wiedergeben?
Entschuldigung, aber ich kann keine spezifischen Artikel wiedergeben, da ich keinen Zugriff auf das Internet habe. Ich kann jedoch allgemeine Informationen zu Fake-News geben, wenn du interessiert bist. **
-
Wie können Feeds in den Bereichen Technologie, Nachrichten und sozialen Medien genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren?
Feeds in den Bereichen Technologie, Nachrichten und sozialen Medien können genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren, indem sie eine Vielzahl von Quellen bündeln und in einem einzigen Stream präsentieren. Nutzer können so auf einen Blick die neuesten Entwicklungen in ihren Interessensgebieten verfolgen, ohne verschiedene Websites oder Apps besuchen zu müssen. Durch die Personalisierung von Feeds können Nutzer gezielt Inhalte konsumieren, die ihren Interessen und Vorlieben entsprechen. Zudem ermöglichen Feeds eine schnelle Reaktion auf aktuelle Ereignisse und Trends, da sie in Echtzeit aktualisiert werden. **
Ähnliche Suchbegriffe für News-Feeds
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Art von Informationen und Neuigkeiten bietet das News-Portal an? Gibt es eine Möglichkeit, personalisierte Nachrichten zu erhalten?
Das News-Portal bietet aktuelle Nachrichten aus verschiedenen Bereichen wie Politik, Wirtschaft, Sport und Kultur. Es gibt auch spezielle Rubriken für lokale und internationale Neuigkeiten. Ja, es besteht die Möglichkeit, personalisierte Nachrichten zu erhalten, indem man bestimmte Themen oder Interessen auswählt und entsprechende Benachrichtigungen einrichtet. **
-
Was sind die wichtigsten Funktionen, die ein gutes News-Portal haben sollte?
Ein gutes News-Portal sollte aktuelle und verlässliche Informationen liefern, eine benutzerfreundliche Oberfläche bieten und verschiedene Nachrichtenkategorien abdecken, um die Interessen einer breiten Leserschaft zu bedienen. Außerdem sollte es die Möglichkeit bieten, Artikel zu kommentieren und mit anderen Lesern zu interagieren, um eine aktive Community zu fördern. Zuletzt sollte ein gutes News-Portal auch über eine Suchfunktion verfügen, um es den Nutzern zu ermöglichen, gezielt nach bestimmten Themen oder Artikeln zu suchen. **
-
Kann man bei Google News Nachrichten von der Bild ausblenden?
Ja, es ist möglich, bestimmte Nachrichtenquellen wie die Bild bei Google News auszublenden. Dazu musst du auf der Google News-Website oder in der App zu den Einstellungen gehen und dort die Option "Nachrichtenquellen anpassen" oder ähnliches auswählen. Dort kannst du dann die Bild als Quelle auswählen und sie ausblenden. **
-
Wie kann die Nutzung von Feeds in verschiedenen Bereichen wie Technologie, Nachrichten, sozialen Medien und anderen Online-Plattformen die Effizienz und Benutzererfahrung verbessern?
Die Nutzung von Feeds ermöglicht es Benutzern, schnell und einfach auf aktuelle Informationen zuzugreifen, ohne verschiedene Websites oder Apps besuchen zu müssen. Dies verbessert die Effizienz, da Benutzer Zeit sparen und sich auf relevante Inhalte konzentrieren können. In der Technologiebranche können Feeds dazu beitragen, dass Entwickler und Fachleute über die neuesten Updates, Trends und Entwicklungen informiert bleiben, was ihre Arbeitseffizienz steigert und sie auf dem neuesten Stand hält. In den Nachrichten und sozialen Medien können Feeds personalisierte Inhalte liefern, die den Interessen und Vorlieben der Benutzer entsprechen, was zu einer verbesserten Benutzererfahrung führt und die Relevanz der bereitgestellten Informationen erhöht. Auf anderen Online-Plattformen können Feeds die **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.